PHP2Shellで攻撃されたかもしれないときに見るところ
PHP2Shell(CVE-2026-109618/109619)は、PHP本体を更新するのがいちばんの対策です。ただ、更新するまでのあいだに攻撃されていなかったかも気になりますよね。この記事では、PHPの公式発表や研究者・セキュリティ企業が公開している情報をもとに、確認するときに見るところをまとめます。2026年10月22日時点の情報です。
ここで紹介するサインは、あくまで「調べるきっかけ」です。見つかったからといって攻撃されたとは限りませんし、何も見つからなくても安全だとは言いきれません。どちらの場合も、PHPの更新は必ず行いましょう。手順は「自分のサーバーのPHPを確かめて、アップデートする手順」にあります。
なぜ見つけにくいの?
Datadog Security Labsによると、攻撃が成功しても、PHPのプロセスが落ちるとは限らないそうです。エラーで止まってくれれば気づきやすいのですが、何事もなかったように動きつづけることがあります。
また、問題はアプリよりも下の層で起きるので、WordPressなどアプリのログには、ほとんど手がかりが残らないことがあります。研究者は、命令を実行されなくても、メモリの中身だけを読み取られる場合があるとも説明しています。
調べるときのサイン
公開されている情報で手がかりとして挙げられているのは、次のようなものです。
- サイズの大きいフォームの送信や、見慣れないmultipart形式(ファイルを送るときの形式)のリクエスト
- そのあとに続くメモリ上限のエラーや、HTTP 500エラーのくり返し
- リクエストの処理が始まる段階での、メモリ不足のエラー
- 理由のわからない、PHPのワーカーのクラッシュや再起動
- レスポンスで返っている、異常に大きい、または形の崩れたPHPSESSID(セッション用のCookie)
- PHPのプロセスから、シェル(shやbashなど)が起動されている
最後のシェルの起動は、とくに気にしたいサインです。サイトのしくみとしてもともとそういう処理をしていないなら、くわしく調べる価値があります。
どこを見ればいい?
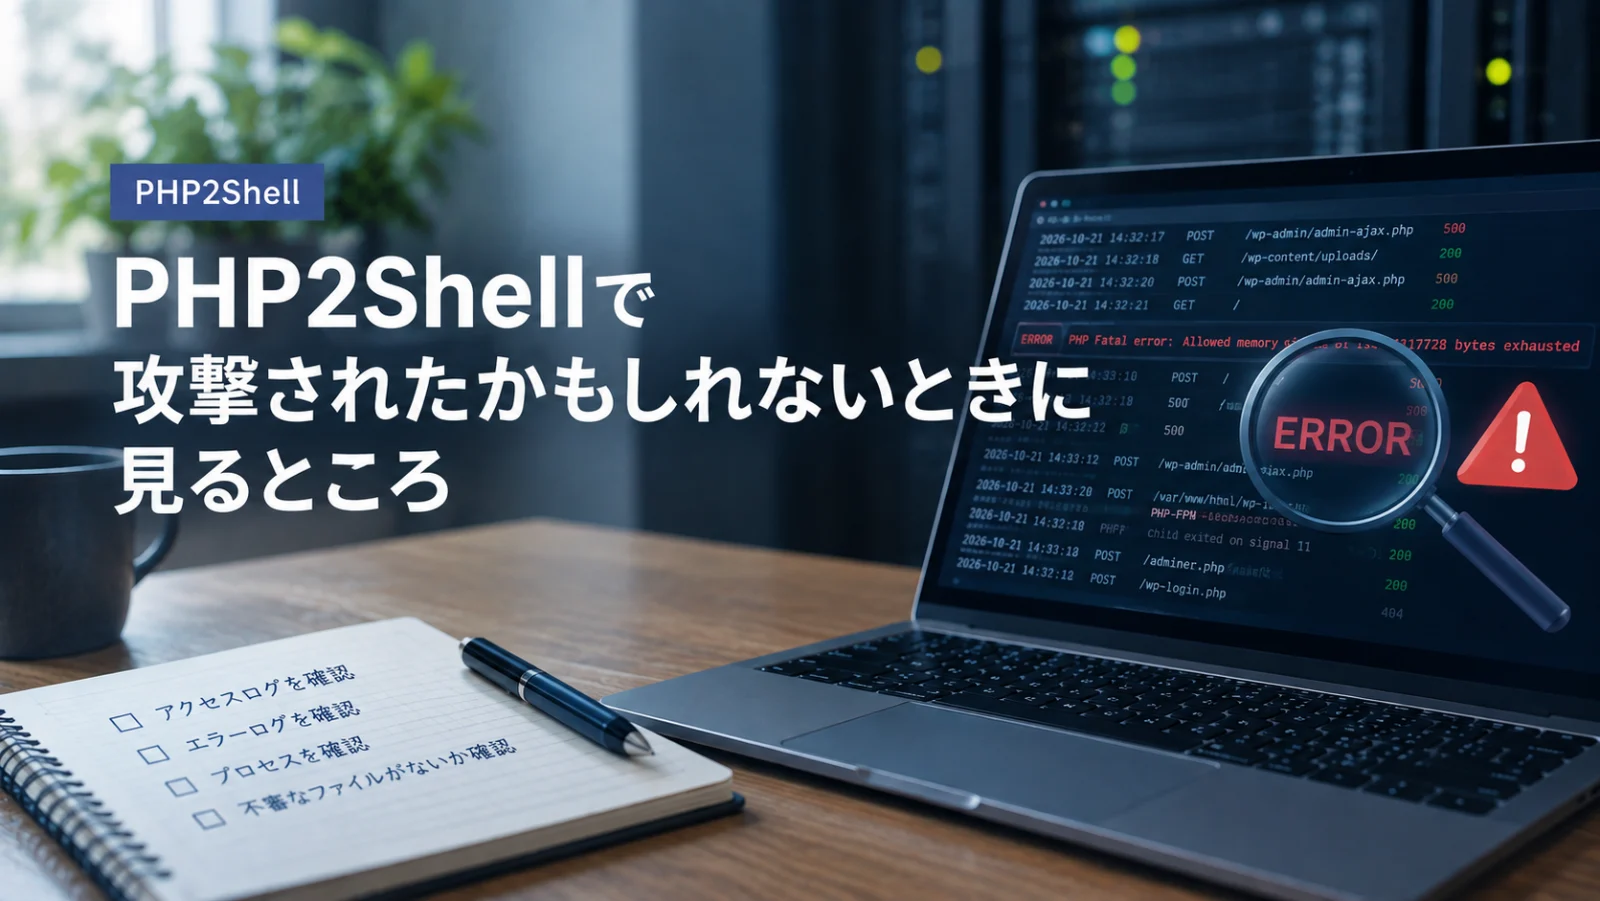
- Webサーバーのアクセスログ(Apache・nginxなど) — サイズの大きいPOSTリクエストや、500エラーが続いている時間帯がないか
- PHPのエラーログ、PHP-FPMのログ — メモリ不足や致命的なエラー(Fatal error)、ワーカーの異常な終了がないか
- 動いているプロセス — Webサーバーを動かしているユーザー(www-dataやapacheなど)が、見覚えのないプロセスを動かしていないか
PHPの公式アドバイザリは、ログに何も出ていないことは安全の証明にならない、と注意しています。過去のログは、記録するエラーの種類をしぼっていたかもしれませんし、メッセージが書きこまれる前に処理が止まることもあるからです。ログは、設定やサイトのしくみの確認とあわせて使うものと考えておきましょう。
あやしい形跡があったら
- まずはPHPの更新を最優先に。攻撃の道をふさがないまま調べていても、同じことがくり返されるかもしれません。
- 裏口が仕込まれていないか調べる。英国のNCSCは、すぐに更新できない場合は、更新の前に侵入のあとがないかを調べ、攻撃者が仕込んだ「バックドア(裏口)」を探すよう呼びかけています。自分で判断するのがむずかしいときは、専門の事業者に相談することもすすめています。
- 大事な情報を守る。PHPのメモリには、パスワードやAPIキー、証明書などがふくまれていることがあると研究者は説明しています。漏れた可能性があるなら、そのサーバーで使っていたパスワードやキーを変えることも検討しましょう。
- レンタルサーバーなら事業者に相談。共用のサーバーでは、利用者が見られるログやプロセスにかぎりがあります。気になることがあれば、事業者のサポートに伝えましょう(「レンタルサーバーやWordPressを使っている人が確認したいこと」も参考にどうぞ)。
落ち着いて、順番に
大きなニュースになると不安になりますが、やることはシンプルです。PHPを修正版に更新して、プロセスを再起動する。そのうえで、気になるサインがあれば落ち着いて調べる。脆弱性の全体像は「PHP2Shellとは?」にまとめています。
参考
- PHP2Shell(研究者による解説サイト)
- Datadog Security Labs: PHP2Shell - Critical vulnerabilities in PHP
- PHP 公式アドバイザリ GHSA-w8hw-w9fx-j79w(CVE-2026-109618)
- PHP 公式アドバイザリ GHSA-6wmf-4rv5-p3rp(CVE-2026-109619)
- NCSC(英国国家サイバーセキュリティセンター): Critical security issue affecting PHP